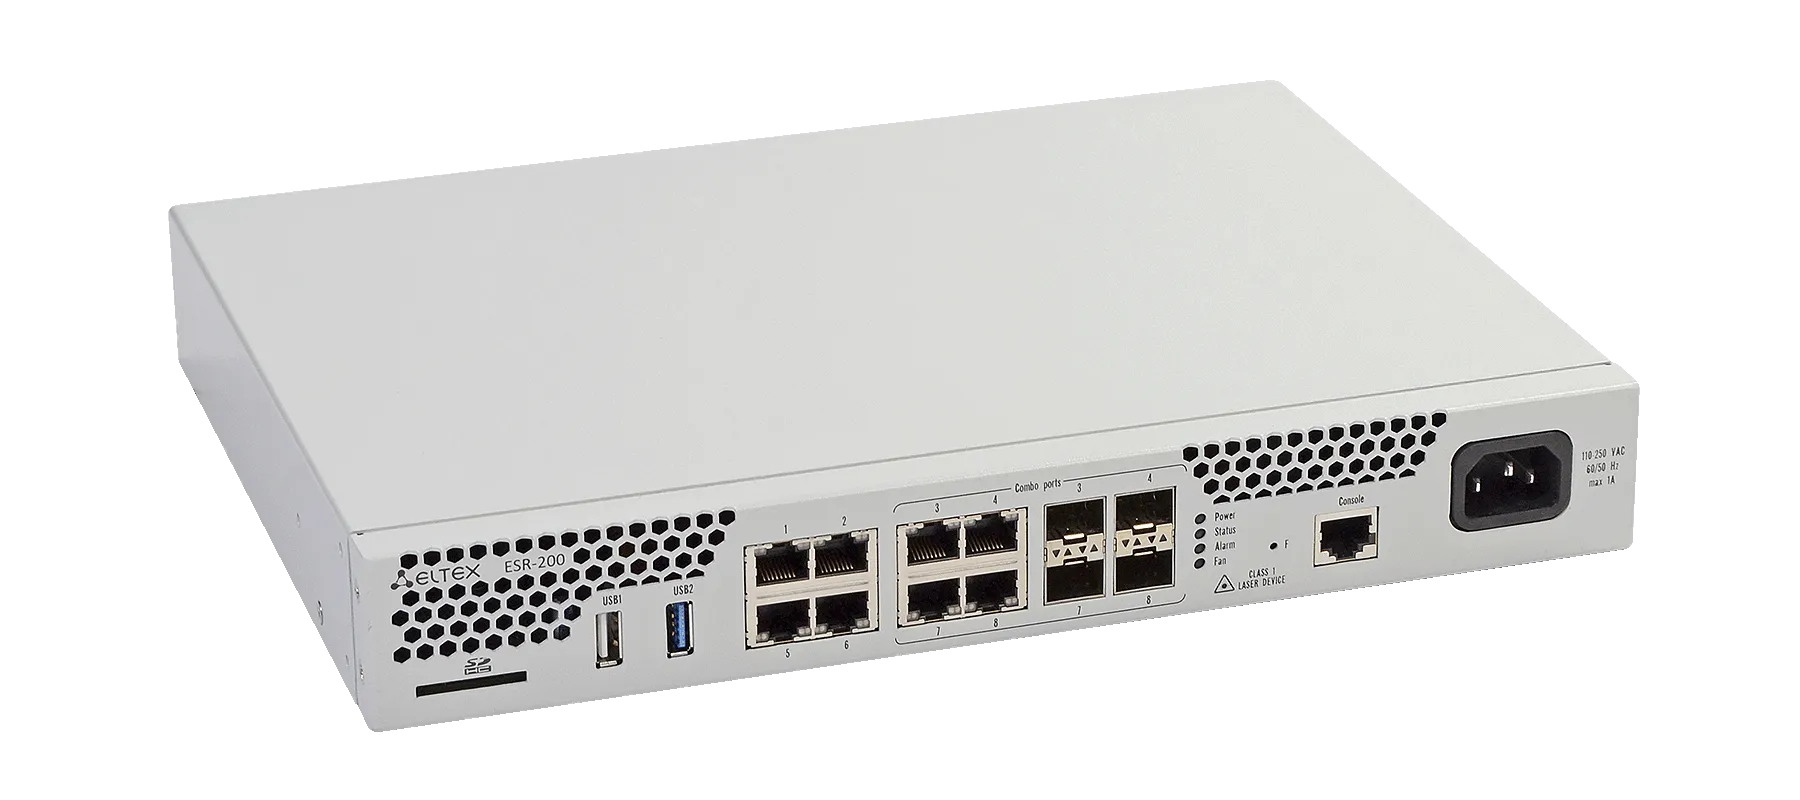
ELTEX ESR-200 FSTEC

Код товара: 401118950
Гарантия 12 месяцев
Поделиться
Сравнить
В избранное
ELTEX ESR-200 FSTEC
ELTEX ESR-200 FSTEC
Цена по запросу
Описание Характеристики Документация 8 Отзывы Вопросы
Тип устройства: межсетевой экран
Способ передачи данных: проводной
Количество LAN-портов: 8
Скорость портов: 1 Гбит/с
Производитель: ELTEX
Все характеристики
Документация 8
Проектное оборудование
Цена по запросу
Уточнить сроки
Срок поставки товара под заказ от 1 до 40 дней
Уточнить цену для юрлиц

Описание Характеристики Документация 8 Отзывы Вопросы

О товаре

Межсетевой экран ESR-200 сертифицирован Федеральной службой по техническому и экспортному контролю (ФСТЭК), что позволяет использовать его в качестве межсетевых экранов типа «А» четвертого класса защиты в государственных организациях, ведомственных структурах, информационных системах персональных данных и других организациях с повышенными требованиями к конфиденциальности.


Устройство предназначено для аутентификации пользователей, контроля и фильтрации трафика, сбора и хранения статистики событий, взаимодействия с другими средствами защиты информации. Обладает возможностью сопряжения с оборудованием ведущих производителей.


Межсетевой экран противодействует таким угрозам, как: несанкционированный доступ к цифровой информации организации, воздействие на устройство с целью нарушения его функционирования, отказ в обслуживании информационной системы по причине неконтролируемых сетевых подключений (в том числе DDoS-атак), уязвимостей, недостатков настроек. Кроме этого, защищает от несанкционированной передачи информации из внутренней системы организации во внешнюю среду, в том числе вследствие работы вредоносного ПО.

Читать полное описание

Основные характеристики

Тип устройства
Межсетевой экран
Способ передачи данных
Подключение к интернету (WAN)
SFP
Количество LAN-портов
8
Скорость портов

Подробные характеристики

Общие параметры ESR-200 FSTEC Eltex

РРПП (ПП 719) 10804203
ФСТЭК Да
Количество портов 1G 8
Макс. скорость портов 1 G
Статус Минпромторг Да

Производительность

Производительность FW/маршрутизации (фреймы 1518B), Гбит/с 1.9
Производительность FW/маршрутизации (фреймы 1518B), пкт/с 154.5K
Производительность FW/маршрутизации (IMIX), Гбит/с 0.89
Производительность FW/маршрутизации (IMIX), пкт/с 162.3K
Производительность L2-коммутации (фреймы 1518B), Гбит/с 3.8
Производительность L2-коммутации (фреймы 1518B), пкт/с 310.8K
Производительность IPsec VPN (фреймы 1456B), Мбит/с 469
Производительность IPsec VPN (фреймы 1456B), пкт/с 40.2K
Производительность IPsec (IMIX), Мбит/с 264.9
Производительность IPsec (IMIX), пкт/с 49.3K
Производительность одного IPsec-туннеля (фреймы 1456В), Мбит/с 302.9
Производительность одного IPsec-туннеля (фреймы 1456В), пкт/с 26K
Производительность одного IPsec-туннеля (IMIX), Мбит/с 160.4
Производительность одного IPsec-туннеля (IMIX), пкт/с 30K
Производительность IPS/IDS 10K правил, Мбит/с 43.2
Производительность IPS/IDS 10K правил, пкт/с 8K
Производительность коммутации MPLS L2VPN (IMIX), Гбит/с 1.3
Производительность коммутации MPLS L2VPN (IMIX), пкт/с 245K
Производительность коммутации MPLS L3VPN (IMIX), Гбит/с 0.7
Производительность коммутации MPLS L3VPN (IMIX), пкт/с 129K
Размер базы FIB 1.4M
Количество маршрутов BGP 2.5M
Количество маршрутов OSPF 300K
Количество маршрутов ISIS 300K
Количество маршрутов RIP 10K

Функции

BRAS Да

Физические характеристики

Установка в стойку esr 1U
Питание, В AC

Габариты и вес

Размер коробки ШхВхГ, мм 400 x 85 x 300
Вес брутто, кг 3.25

Интерфейсы

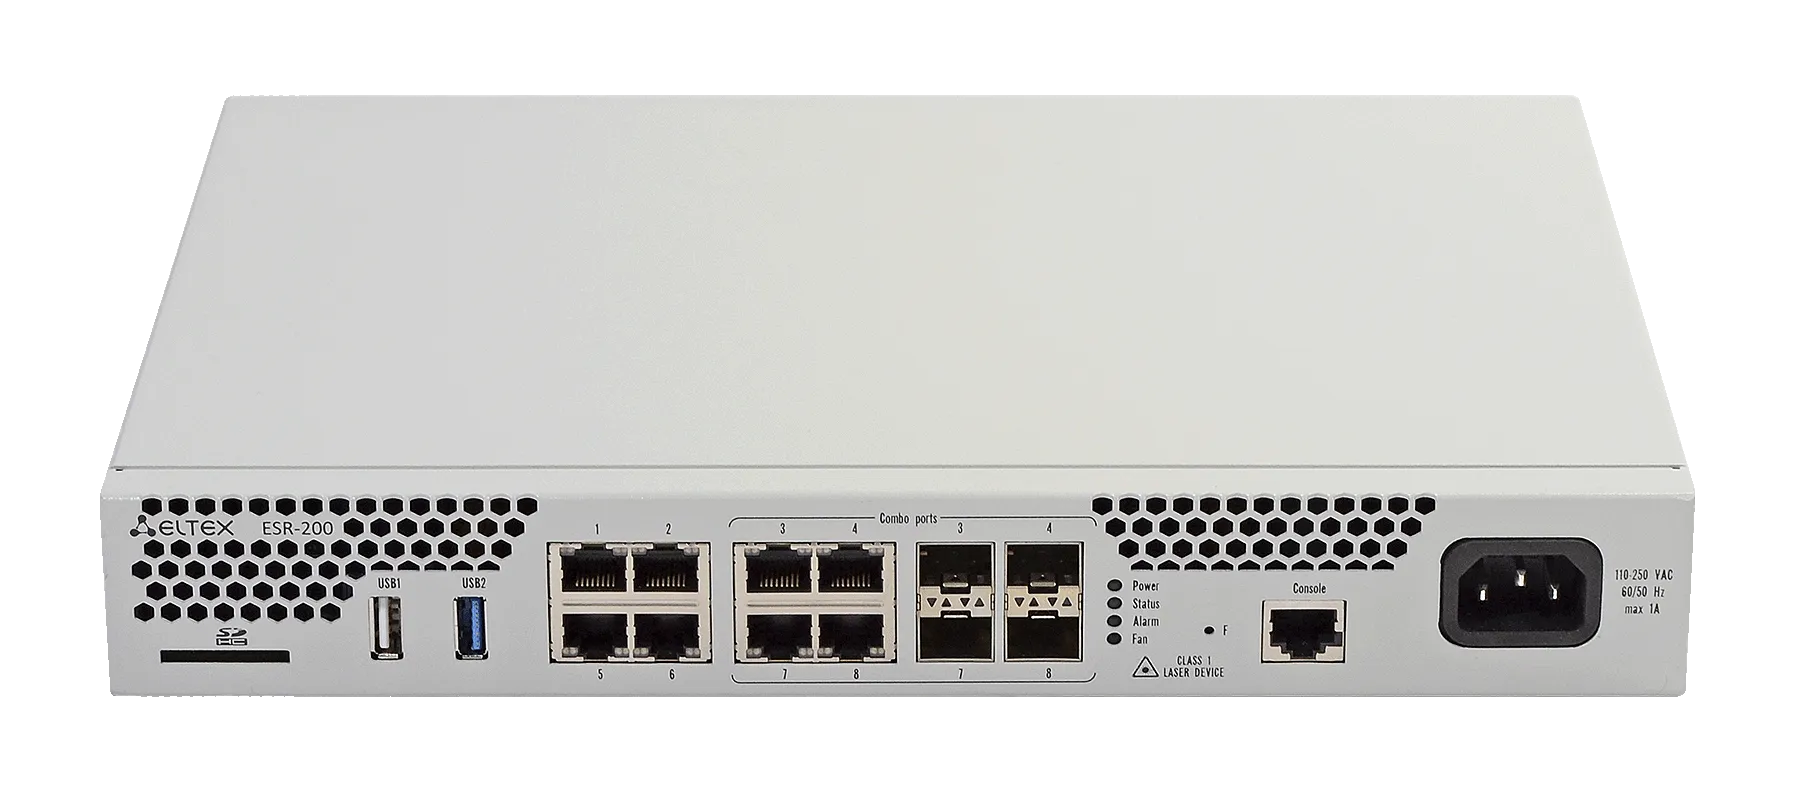
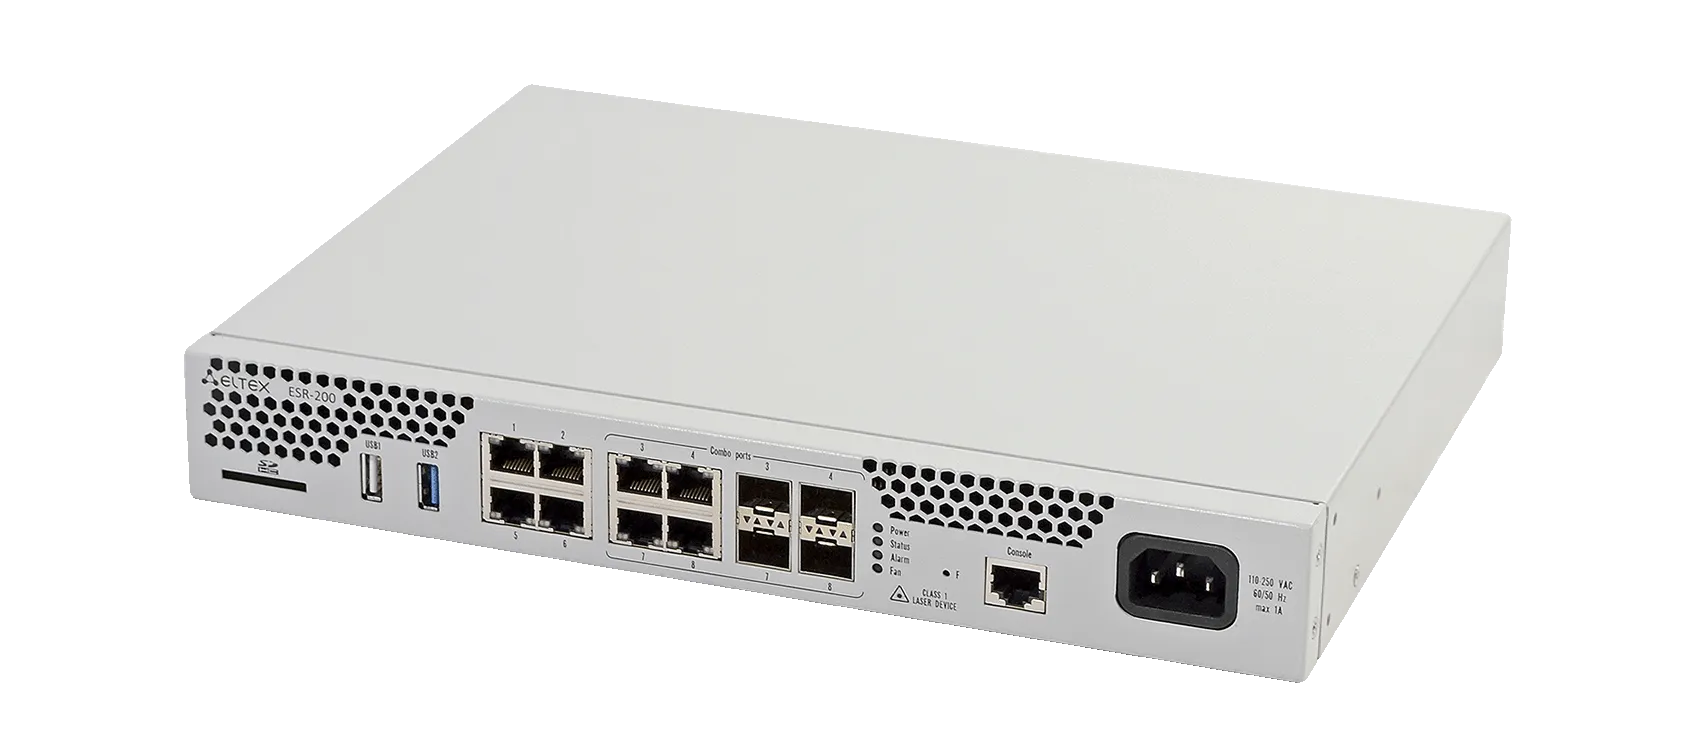
  • Combo 10/100/1000BASE-T/1000BASE-X (SFP) - 4
  • Ethernet 10/100/1000BASE-T (RJ-45) - 4
  • Консольный порт RS-232 (RJ-45) - 1
  • USB 2.0 - 1
  • USB 3.0 - 1
  • Слот для microSD-карт - 1


Производительность

  • Производительность Firewall/маршрутизации (фреймы 1518B) - 1.9 Гбит/c; 154.5K пакетов/с
  • Производительность Firewall/маршрутизации (IMIX)1 - 0.89 Гбит/c; 162.3K пакетов/c
  • Производительность L2-коммутации (фреймы 1518B) - 3.8 Гбит/c; 310.8K пакетов/c
  • Производительность IPsec VPN (фреймы 1456B)* - 469 Мбит/c; 40.2K пакетов/c
  • Производительность IPsec (IMIX)2* - 264.9 Мбит/c; 49.3K пакетов/c
  • Производительность одного IPsec-туннеля (фреймы 1456В)* - 302.9 Мбит/c; 26K пакетов/c
  • Производительность одного IPsec-туннеля (IMIX)* - 160.4 Мбит/c; 30K пакетов/c
  • Производительность IPS/IDS 10K правил - 43.2 Мбит/c; 8K пакетов/c
  • Производительность коммутации MPLS L2VPN (IMIX) - 1.3 Гбит/c; 245K пакетов/c
  • Производительность коммутации MPLS L3VPN (IMIX) - 0.7 Гбит/c; 129K пакетов/c
  • Количество IPsec VPN-туннелей - 256
  • Статические маршруты - 11K
  • Максимальное количество конкурентных сессий - 2.250M
  • Поддержка VLAN - 4094
  • Размер базы FIB - 1.4M
  • VRF - 32
  • Количество маршрутов RIP - 10K
  • Количество маршрутов OSPFv3 -300K
  • Количество маршрутов ISIS - 300K
  • Количество маршрутов BGP - 2.5M


Коммутация

  • До 4094 VLAN (802.1Q)
  • Voice-VLAN
  • Q-in-Q (802.1ad)
  • MAC-based VLAN
  • Bridge-домен
  • LAG/LACP (802.3ad)
  • Port-security, protected port
  • Jumbo-кадры


Коммутация по меткам (MPLS)

  • Поддержка протокола LDP
  • Поддержка L2VPN VPWS
  • Поддержка L2VPN VPLS Martini Mode, Kompella Mode
  • Поддержка L3VPN MP-BGP (Option A, B, C)
  • L2VPN/L3VPN over GRE, DMVPN
  • Прозрачная передача служебных протоколов


Маршрутизация

BGP:

  • Семейство адресов: IPv4, IPv6, VPNv4, L2VPN, IPv4 label-unicast, Flow-spec
  • Возможность гибкого управления маршрутной информацией по атрибутам. Поддержка механизмов Сonditional Advertisement, Route Aggregation и Local-AS
  • Высокая маcштабируемость и гибкость настройки: поддержка peer-group, dynamic neighbor, as-range и Route-reflector
  • Fall over на основе протокола BFD и Fast Error Peer Detection
  • Graceful restart
  • Аутентификация
  • Гибкая редистрибьюция из/в процесс BGP маршрутов других протоколов
  • Возможность запуска до 64 процессов одновременно
  • ECMP
  • Поддержка маршрутизации на основе политик


OSPF (v3):

  • Зоны различных типов: Normal, Stub, Totally stub, NSSA, Totally NSS
  • Работа в различных типах сетей: Broadcast, NBMA, Point-to-point, Point-to-multipoint, Point-to-multipoint non-broadcast
  • Суммаризация и фильтрация маршрутной информации
  • Аутентификация
  • ECMP
  • Пассивный интерфейс
  • Гибкая редистрибьюция из/в процесс OSPF маршрутов других протоколов
  • Возможность запуска до 6 процессов одновременно
  • Поддержка протокола BFD
  • Механизм Auto cost calculation
  • Поддержка маршрутизации на основе политик


IS-IS:

  • Работа в различных типах сетей: Broadcast, Point-to-point
  • Установка соседcтва L1-/L2-уровней
  • Мetric style: narrow, wide, transition
  • Аутентификация
  • Фильтрация маршрутной информации
  • Гибкая редистрибьюция из/в процесс IS-IS маршрутов других протоколов
  • Возможность запуска до 6 процессов одновременно
  • Поддержка маршрутизации на основе политик


RIP(ng):

  • Работа в режимах (RIP only): Broadcast, Multicast, Unicast
  • Суммаризация и фильтрация маршрутной информации
  • Управление метрикой маршрута
  • Аутентификация
  • Пассивный интерфейс
  • Гибкая редистрибьюция из/в процесс RIP маршрутов других протоколов
  • Поддержка маршрутизации на основе политик


Static:

  • Поддержка протокола BFD
  • Рекурсивный поиск
  • Управление метрикой маршрута
  • Возможность выбора варианта уведомления отправителю при блокировке трафика


Качество обслуживания (QoS)

  • До 8 приоритетных или взвешенных очередей на порт
  • L2- и L3-приоритизация трафика (802.1p (CoS), DSCP, IP Precedence (ToS))
  • Иерархический QоS
  • Управление очередями: RED, GRED, SFQ, CBQ, WFQ, WRR
  • Маркировка на входе и выходе
  • Управление полосой пропускания (policing, shaping)


IPsec

  • Режимы «policy-based» и «route-based»
  • Режимы инкапсуляции: tunnel и transport
  • Виды аутентификации: pre-shared key, public key, xauth (ikev1 only), eap (ikev2)
  • Поддержка mobike (ikev2 only)
  • Поддержка наборов ключей аутентификации ike ikering


Удаленный доступ (Remote Access)

  • Возможность удаленного доступа к корпоративной сети по PPTP, L2TP over IPsec,
    OpenVPN, WireGuard
  • Поддержка PPPoE-/PPTP-/L2TP-клиента
  • Аутентификация пользователей
  • Шифрование соединений


Безопасность

  • Поддержка списков контроля доступа (ACL) на базе L2-/L3-/L4-полей
  • Zone-based Firewall в двух режимах: stateful и stateless. Логирование срабатывания правил,
    счетчики
  • Фильтрация по приложениям
  • Защита от DoS-/DDoS-/Spoof-атак и их логирование
  • Система обнаружения и предотвращения вторжений (IPS/IDS) и их логирование3
  • Сигнатурный анализ посредством IPS в двух режимах: анализ транзитного и зеркалированного трафика3
  • Взаимодействие с Eltex Distribution Manager для получения лицензируемого контента - наборы правил, предоставляемые Kaspersky SafeStream II4


Мониторинг и управление

  • Поддержка стандартных и расширенных SNMP MIB, RMONv1
  • Zabbix agent/proxy
  • Аутентификация пользователей по локальной базе средствами протоколов RADIUS, TACACS+, LDAP
  • Защита от ошибок конфигурирования, автоматическое восстановление конфигурации
  • Интерфейсы управления CLI
  • Поддержка Syslog
  • Монитор использования системных ресурсов
  • Ping, monitor, traceroute (IPv4/IPv6), вывод информации о пакетах в консоли
  • Обновление ПО, загрузка и выгрузка конфигурации по TFTP, SCP, FTP, SFTP, HTTP(S)
  • Поддержка NTP
  • Netflow v5/v9/v10 (экспорт статистики URL для HTTP, host для HTTPS)
  • Локальное управление через консольный порт RS-232 (RJ-45)
  • Удаленное управление, протоколы Telnet, SSH (IPv4/IPv6)
  • LLDP, LLDP MED
  • Локальное и удаленное сохранение конфигураций маршрутизатора


SLA

  • SLA-responder для Cisco-SLA-agent
  • Eltex SLA:
  • Задержка (односторонняя/двусторонняя)
  • Jitter (прямой/обратный)
  • Потеря пакетов (прямая/обратная/двусторонняя)
  • Обнаружение дублирующихся пакетов
  • Обнаружение нарушения последовательности доставки пакетов (прямое/обратноe/
    двустороннее)


Резервирование и кластеризация

  • VRRP v2, v3
  • Tracking на основании VRRP- или SLA-теста
  • Управление параметрами VRRP
  • Управление параметрами PBR
  • Управление административным статусом интерфейса
  • Активация и деактивация статического маршрута
  • Управление атрибутом AS-PATH и preference в route-map
  • DHCP failover для резервирования базы IP-адресов, выданых DHCP-сервером
  • Firewall failover для резервирования сессий Firewall и NAT
  • MultiWAN
  • Dual-Homing


Отказоустойчивый кластер:

  • Простота администрирования и интеграции: синхронизация конфигураций, времени, версий, лицензий; Zero Touch Provisioning (ZTP)
  • Резервирование всех соединений в кластере
  • Резервирование маршрутизаторов (в текущей версии поддерживается резервирование по схеме «1 + 1»)


Сервисы

  • DHCP-клиент, сервер
  • DHCP Relay Option 82
  • DNS resolver
  • NTP
  • TFTP-сервер
  • E1/multilink, модемы


BRAS3

  • Терминация пользователей
  • Белые/черные списки URL
  • Квотирование по объёму трафика, по времени сессии, по сетевым приложениям
  • HTTP/HTTPS Proxy
  • HTTP/HTTPS Redirect
  • Аккаунтинг сессий по протоколу Netflow
  • Взаимодействие с серверами ААА, PCRF
  • Управление полосой пропускания по офисам и SSID, сессиям пользователей
  • Аутентификация пользователей по MAC- или IP-адресам


Физические характеристики и условия окружающей среды

  • Максимальная потребляемая мощность - 35 Вт
  • Питание - 100-264 В AC, 50-60 Гц;
  • Интервал рабочих температур - от -10 до +45 °С
  • Интервал температуры хранения - от -40 до +70 °С
  • Относительная влажность при эксплуатации - не более 80 %
  • Относительная влажность при хранении - от 10 до 95 %
  • Габариты (Ш x В x Г), мм - 310 x 44 x 240
  • Масса - 2.5 кг
  • Cрок службы - не менее 15 лет
Смотреть все характеристики

Отзывы

Отзывов еще нет. Оставьте первый и получите промокод!
Поделитесь мнением, чтобы помочь другим покупателям в выборе

Вопросы о товаре

Нужна помощь?
Задайте вопрос – вам ответит наш эксперт, представитель бренда или один из покупателей
*Производитель оставляет за собой право изменять характеристики товара, его внешний вид и комплектность без предварительного уведомления продавца. Не является публичной офертой согласно Статьи 437 п.2 ГК РФ.
Заметили ошибку? Выделите ее мышкой и нажмите «Ctrl+Enter»

виджет